
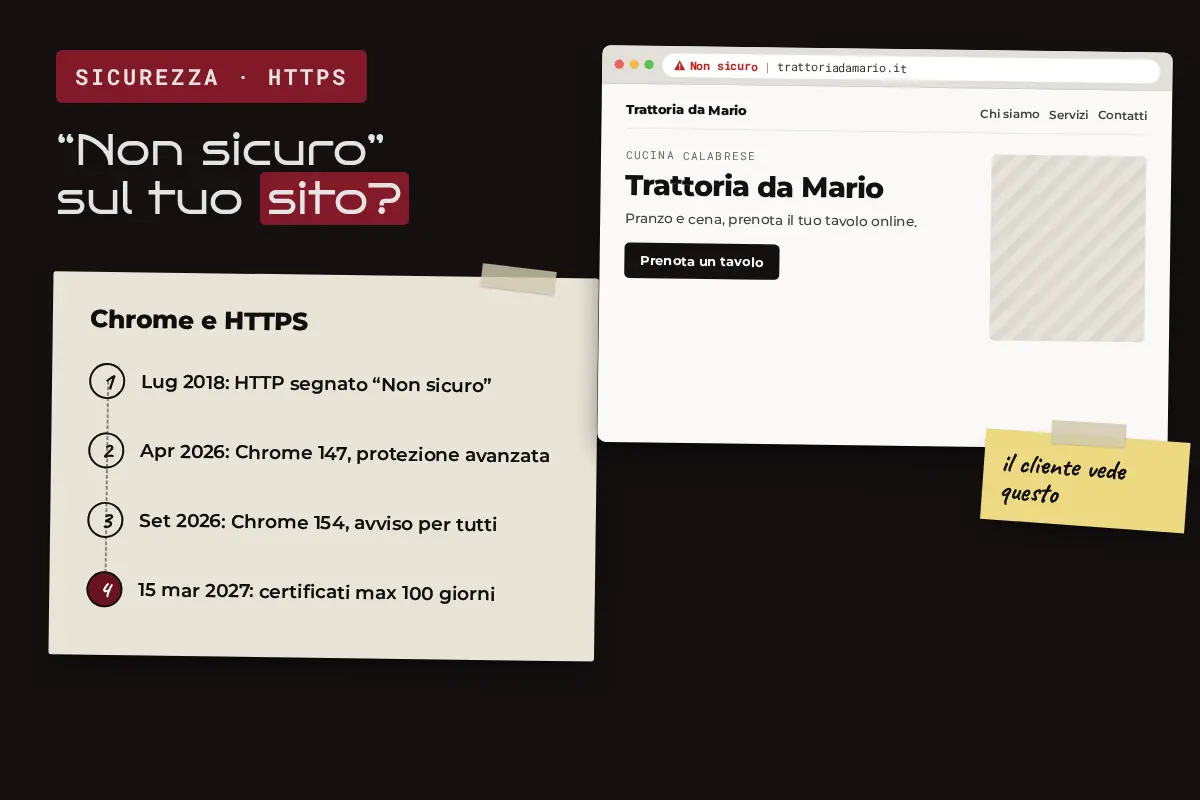
Se accanto all’indirizzo compare “Non sicuro”, il sito non è sicuro nel senso tecnico: non usa HTTPS e i dati tra il visitatore e il sito viaggiano senza cifratura. Chrome lo segnala dal 2018. Con Chrome 154, rilasciato il 22 settembre 2026, fa un passo in più e chiede conferma prima di aprire un sito pubblico senza HTTPS. Si risolve con un certificato SSL/TLS valido e qualche controllo.
Cosa significa “Non sicuro” su Chrome
“Non sicuro” significa che la pagina è servita in HTTP, cioè in chiaro. Chi controlla la rete, per esempio un Wi-Fi pubblico, può leggere o modificare ciò che passa: i dati di un modulo di contatto, una password, perfino il contenuto della pagina.
Un sito in HTTPS usa un certificato SSL/TLS che cifra la connessione e conferma che il dominio è quello giusto. Il lucchetto, o l’assenza dell’avviso, indica proprio questo. Non significa che il sito sia affidabile in assoluto: significa che la connessione è protetta.
Cosa sta cambiando in Chrome
Chrome è passato dall’avviso alla richiesta di conferma, in tre tappe.
- Luglio 2018, Chrome 68: tutti i siti HTTP vengono segnati come “Non sicuro” (Chromium Blog, febbraio 2018).
- Aprile 2026, Chrome 147: l’impostazione “Usa sempre connessioni sicure” diventa predefinita per chi usa la Protezione avanzata di Navigazione sicura.
- 22 settembre 2026, Chrome 154: l’impostazione è predefinita per tutti. Chrome prova sempre HTTPS e, se il sito pubblico non lo supporta, chiede conferma prima di aprirlo (note di rilascio di Chrome 154).
Google lo aveva annunciato a ottobre 2025 sul suo blog di sicurezza, spiegando che le navigazioni pubbliche in HTTPS sono ormai il 98% su Windows e oltre il 99% su Android e Mac. Le reti private, come router e intranet aziendali, sono escluse dagli avvisi.
In pratica: un sito ancora in HTTP oggi è una minoranza, e il visitatore se ne accorge prima ancora di vedere la pagina.
Certificato HTTPS: perché ora scade prima
Avere HTTPS non basta, il certificato va rinnovato sempre più spesso. Il CA/Browser Forum, l’organismo che riunisce browser e autorità di certificazione, ad aprile 2025 ha approvato una riduzione progressiva della durata massima dei certificati:
| Dal | Durata massima del certificato |
|---|---|
| 15 marzo 2026 | 200 giorni |
| 15 marzo 2027 | 100 giorni |
| 15 marzo 2029 | 47 giorni |
Un certificato scaduto produce un errore a tutta pagina, peggiore del semplice “Non sicuro”. Con queste durate il rinnovo manuale non è più gestibile: serve il rinnovo automatico. Quando un sito smette di aprirsi le cause possono essere diverse, e le trovi in sito non raggiungibile: cause e soluzioni.
Sito non sicuro: come risolvere, la checklist
Per togliere l’avviso servono sei controlli.
- Certificato SSL/TLS valido per tutte le versioni del dominio, con e senza www.
- Reindirizzamento permanente (301) da http a https, su ogni pagina.
- Rinnovo automatico del certificato, verificato.
- Nessun contenuto misto: immagini, script, font e moduli devono essere caricati in https.
- Link interni e sitemap aggiornati con gli indirizzi https.
- Search Console controllata: il report HTTPS indica le pagine con problemi. Come leggerlo lo spieghiamo nella guida a Google Search Console.
Molti hosting includono certificati gratuiti con rinnovo automatico. Se il tuo non lo fa, è un buon motivo per rivedere il servizio: ne parliamo in hosting: cos’è e come sceglierlo.
HTTPS non è tutta la sicurezza
HTTPS protegge la connessione, non il sito. Un WordPress con plugin vecchi resta vulnerabile anche con il lucchetto. Aggiornamenti, backup e accessi protetti fanno parte della stessa manutenzione, come spieghiamo in manutenzione sito WordPress: cosa comprende.
In sintesi
“Non sicuro” significa che il sito non usa HTTPS. Da Chrome 154 l’avviso diventa una richiesta di conferma prima di entrare, e i certificati durano sempre meno. La soluzione è un certificato valido con rinnovo automatico, redirect corretti e nessun contenuto misto. Tech To Business, web agency di Catanzaro, configura HTTPS e rinnovo automatico nei siti che realizza per attività in Calabria: scopri come lavoriamo come web agency a Catanzaro.