
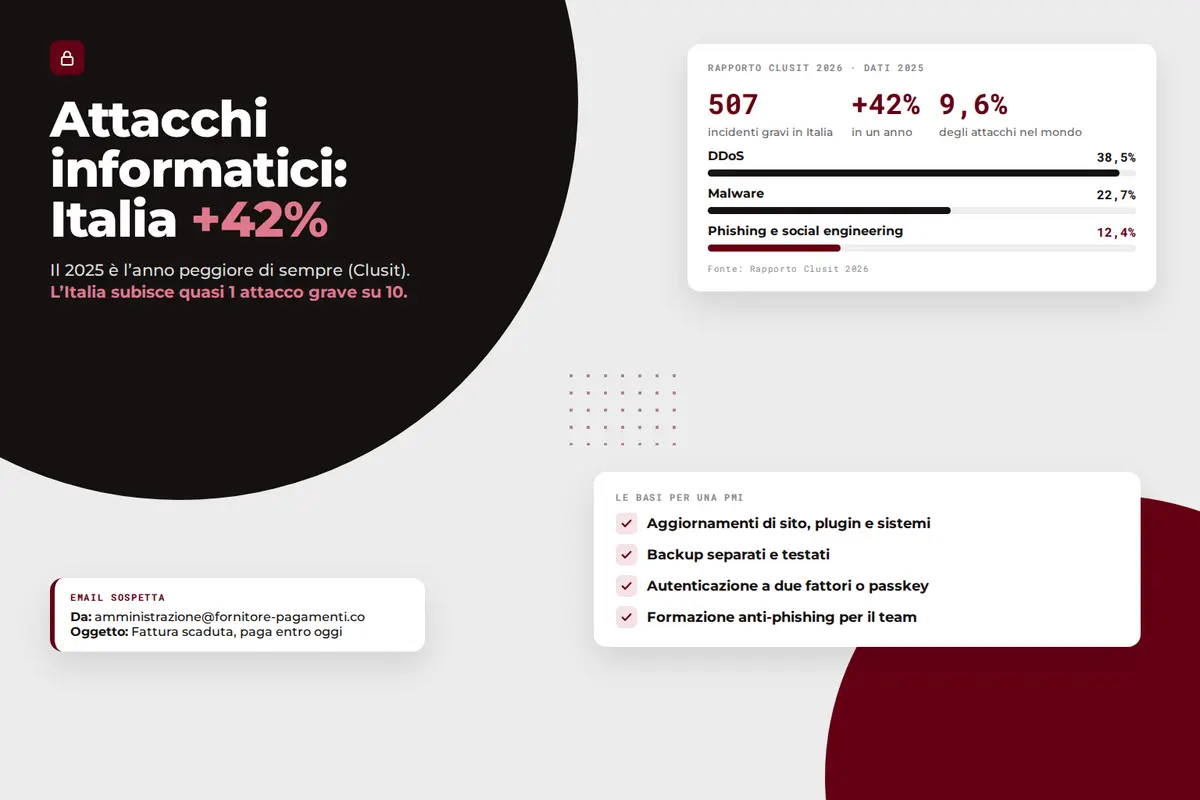
Il Rapporto Clusit 2026, curato dall’Associazione Italiana per la Sicurezza Informatica, è l’analisi annuale degli incidenti informatici gravi e di dominio pubblico in Italia e nel mondo. Descrive il 2025 come l’anno peggiore di sempre per la cybersecurity: in Italia gli incidenti gravi sono stati 507, il 42% in più in un anno. I numeri meritano attenzione anche da parte delle piccole imprese, che spesso subiscono attacchi senza finire nelle statistiche.
Rapporto Clusit 2026: i dati principali
I dati del Rapporto Clusit 2026 mostrano un aumento degli attacchi sia nel mondo sia in Italia:
- Nel mondo gli incidenti gravi sono cresciuti del 48,7% rispetto al 2024, l’aumento più alto mai registrato da Clusit.
- In Italia gli incidenti gravi sono stati 507, il 42% in più in un anno.
- L’Italia concentra il 9,6% degli attacchi gravi a livello globale: quasi uno su dieci.
- Il manifatturiero è il secondo settore più colpito in Italia, con il 12,6% degli incidenti.
Quali sono gli attacchi informatici più diffusi in Italia?
Secondo Clusit, nel 2025 le tecniche più usate contro obiettivi italiani sono state queste:
| Tecnica di attacco | Quota sugli incidenti in Italia |
|---|---|
| DDoS | 38,5% |
| Malware | 22,7% |
| Phishing e social engineering | 12,4% |
Il phishing e l’ingegneria sociale sono in crescita anche grazie a contenuti generati con l’AI, sempre più credibili.
Perché gli attacchi informatici riguardano anche le PMI
Le statistiche Clusit contano gli incidenti gravi e di dominio pubblico. Molti attacchi alle PMI non arrivano mai sui giornali, ma hanno effetti molto concreti:
- un sito compromesso che reindirizza i visitatori verso pagine truffa o viene segnalato come pericoloso dai browser;
- una casella email violata che invia ai clienti fatture con un IBAN falso;
- un gestionale cifrato da un ransomware, con giorni di fermo.
Nella nostra esperienza, la maggior parte di questi casi parte da cose banali: un plugin non aggiornato, una password riutilizzata, un’email di phishing credibile. Con l’AI, le email truffa sono sempre più scritte bene e personalizzate.
Come proteggere una piccola impresa: le basi prima degli strumenti costosi
Una piccola impresa si protegge con quattro basi, prima di qualsiasi strumento costoso.
1. Aggiornamenti regolari
Sito, plugin, temi, sistemi operativi, router. Le vulnerabilità note vengono sfruttate in automatico: un componente non aggiornato è una porta aperta. Se il tuo sito è su WordPress, trovi cosa comprende una gestione corretta in manutenzione sito WordPress.
2. Backup separati e testati
Automatici, conservati in un luogo diverso dal sito o dal server, e verificati periodicamente. Un backup mai ripristinato è una speranza, non una garanzia.
3. Doppio fattore o passkey
Su email, pannello del sito, gestionali, home banking. È la misura che blocca la maggior parte dei furti di account. Le passkey fanno un passo in più: ne parliamo in passkey: cosa sono.
4. Formazione contro il phishing
Bastano poche regole condivise: non aprire allegati inattesi, controllare il mittente reale, verificare sempre al telefono le richieste di pagamento o cambio IBAN. Le truffe più sofisticate oggi usano anche voci clonate: leggi truffe con voce clonata dall’AI.
Da dove iniziare questa settimana?
Si inizia da un controllo rapido, senza comprare nulla:
- verifica che sito, plugin e computer dell’ufficio siano aggiornati;
- controlla dove sono i backup e prova a ripristinarne uno;
- attiva il doppio fattore sulla casella email principale;
- condividi con chi gestisce i pagamenti la regola della verifica telefonica sui cambi di IBAN.
Sono quattro azioni che richiedono poche ore e chiudono le porte più usate dagli attaccanti.
In sintesi
Il Rapporto Clusit 2026 conferma che la sicurezza informatica non è più un tema solo per le grandi aziende: in Italia gli incidenti gravi crescono del 42% e le basi costano poco rispetto ai danni. Per chi lavora con clienti strutturati, inoltre, la NIS2 sta portando richieste di garanzie anche ai fornitori. Tech To Business, web agency di Catanzaro, realizza e gestisce siti aggiornati, con backup e accessi protetti, per attività in Calabria: scopri come lavoriamo nella pagina creazione di siti web in Calabria.