
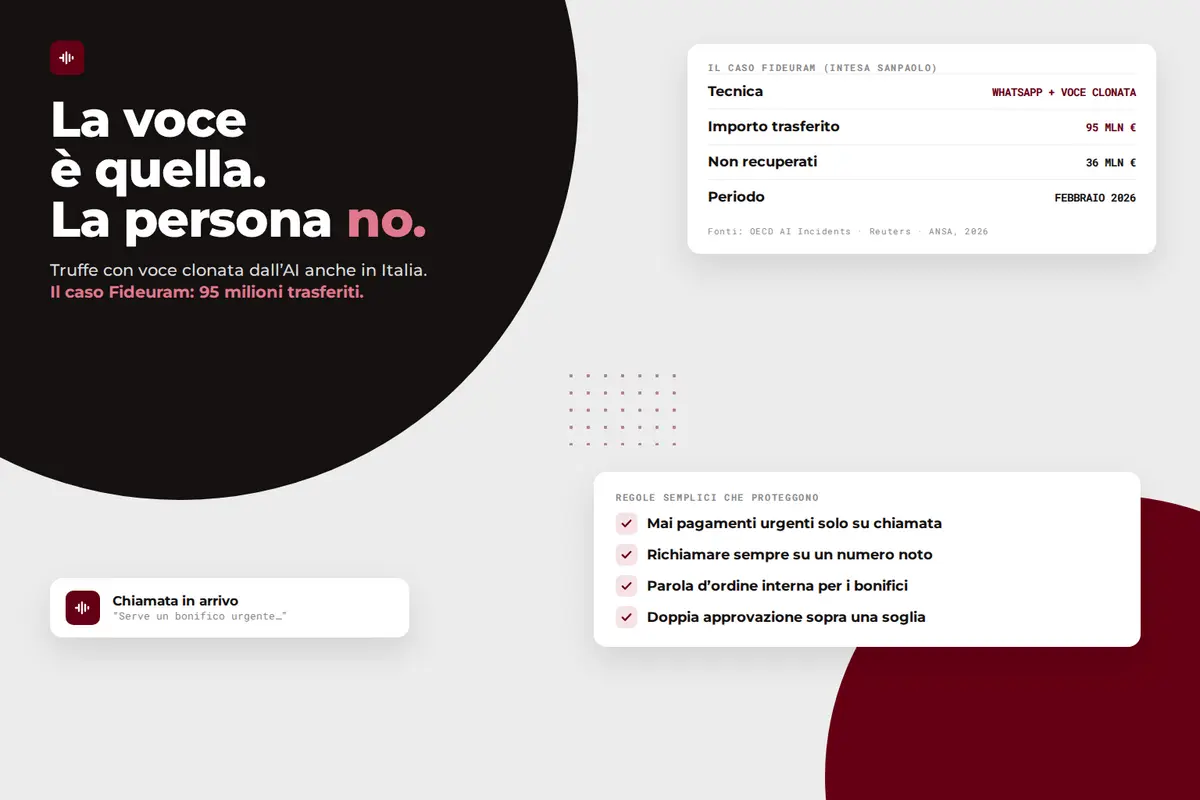
Una truffa con voce clonata AI usa l’intelligenza artificiale per imitare la voce di una persona di fiducia, come un dirigente, un avvocato o un fornitore, e ottenere un bonifico urgente o dati riservati. Lo schema tipico parte da un messaggio WhatsApp e prosegue con una telefonata. Nel 2026 è stato usato contro una delle principali private bank italiane, e dimostra che la voce non è più una prova d’identità.
Il caso Fideuram: come è andata
Secondo quanto riportato da Reuters, ANSA e dal registro degli incidenti AI dell’OCSE, nel 2026 i truffatori hanno contattato Paolo Molesini, allora presidente di Fideuram (gruppo Intesa Sanpaolo), prima con un falso messaggio WhatsApp e poi con una telefonata in cui una voce clonata con l’intelligenza artificiale imitava un avvocato di fiducia. Il risultato: trasferimenti per 95 milioni di euro verso conti esteri, di cui 36 milioni non ancora recuperati.
L’OCSE ha classificato il caso come incidente AI proprio perché la clonazione vocale è stata centrale per la riuscita della truffa.
Perché la truffa del CEO con voce clonata funziona
Funziona perché l’AI ha tolto l’ultimo campanello d’allarme: la voce. Le truffe del “falso CEO”, del “falso avvocato” o del “falso fornitore” esistono da anni. Oggi bastano pochi secondi di audio pubblico, un video sui social, un’intervista, un intervento a un convegno, per riprodurre timbro e cadenza di una persona in modo credibile.
A questo si aggiungono tre leve psicologiche sempre presenti:
- urgenza: “va fatto entro oggi”;
- riservatezza: “non parlarne con nessuno”;
- autorità: la richiesta arriva, apparentemente, da qualcuno a cui non si dice di no.
Se una telefonata le usa tutte e tre insieme, è il momento di fermarsi e verificare.
Come difendersi dalla voce clonata AI, anche in una piccola impresa
Non serve tecnologia costosa. Servono procedure chiare, scritte prima che servano e conosciute da tutti.
- Nessun pagamento urgente autorizzato solo da una chiamata o da un messaggio. Mai, nemmeno se la voce è quella del titolare.
- Richiamare sempre su un numero già registrato, mai su quello da cui arriva la richiesta.
- Una parola d’ordine interna per confermare bonifici e cambi di IBAN, nota solo alle persone coinvolte.
- Doppia approvazione sopra una soglia definita.
- Attenzione ai cambi di IBAN dei fornitori comunicati via email o telefono: vanno sempre verificati con un canale indipendente.
- Spiegarlo a tutti, non solo all’amministrazione. L’attacco sceglie la persona più esposta, spesso la meno informata.
Procedure scritte di questo tipo sono anche parte delle garanzie che le aziende soggette alla NIS2 chiedono ai propri fornitori, insieme alla formazione del personale.
Cosa fare se si riceve una telefonata sospetta?
Se si riceve una telefonata sospetta, la regola è interrompere e verificare, senza fretta:
- Non confermare nulla durante la chiamata: né dati, né codici, né l’avvio di un pagamento.
- Chiudi e richiama la persona su un numero già salvato in rubrica o presente nei documenti aziendali.
- Avvisa subito il titolare o il responsabile amministrativo, anche se la richiesta sembrava riservata.
- Conserva messaggi e numeri da cui sono arrivati i contatti: servono per la denuncia.
- Se un bonifico è già partito, contatta immediatamente la banca: prima si interviene, più alte sono le possibilità di bloccarlo.
Le truffe vocali sono in crescita?
Sì, rientrano in un fenomeno più ampio. Il Rapporto Clusit 2026 segnala la crescita del phishing e dell’ingegneria sociale, sempre più credibili grazie ai contenuti generati con l’AI. Le truffe vocali sono l’evoluzione naturale delle email truffa: stesso obiettivo, strumento più convincente.
In sintesi
La difesa più efficace contro le voci clonate non è tecnologica: è una regola semplice, rispettata sempre. Anche gli strumenti digitali dell’azienda contano: accessi protetti, email con doppio fattore o passkey, siti aggiornati. Tech To Business, web agency di Catanzaro, realizza siti con accessi protetti e aggiornamenti costanti per attività in Calabria: ne parliamo nella pagina web agency a Catanzaro.